在信息技術領域,信息安全與軟件開發是兩個備受矚目的專業方向。對于對網絡與信息安全軟件開發感興趣的學習者和從業者而言,理解這兩個領域的交匯點不僅有助于職業定位,也能把握技術演進的核心脈絡。
一、兩個領域的天然交集
信息安全關注信息的機密性、完整性和可用性,涵蓋密碼學、網絡攻防、安全管理等。軟件開發則聚焦于需求分析、架構設計、編碼實現與測試維護。當軟件開發被賦予安全屬性,便誕生了“安全軟件開發”(Secure Software Development)這一交叉方向;而當安全能力以軟件形式交付,則催生了“信息安全軟件開發”,即開發用于保障安全的工具、平臺或系統。前者強調“在開發中融入安全”,后者強調“為安全而開發軟件”。
二、信息安全軟件開發的核心范疇
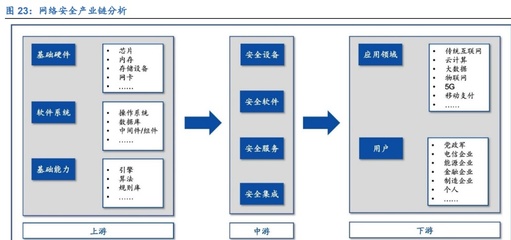
信息安全軟件開發的產品形態豐富,主要包括:
- 安全防護類:防火墻、入侵檢測/防御系統(IDS/IPS)、終端檢測與響應(EDR)、Web應用防火墻(WAF)。
- 密碼與認證類:加密網關、密鑰管理系統、身份認證平臺(如IAM)、硬件安全模塊(HSM)的固件與接口。
- 安全分析與審計:日志分析平臺(SIEM)、漏洞掃描器、代碼審計工具、滲透測試框架。
- 數據安全類:數據防泄漏(DLP)、數據庫審計、脫敏系統、備份與容災軟件。
- 安全開發工具:SAST/DAST/IAST工具、軟件物料清單(SBOM)生成器。
這些軟件的開發既遵循通用軟件工程方法,又需滿足安全特有的嚴苛要求,例如高可靠性、低延遲、抗逆向、防篡改等。
三、關鍵技術棧與能力要求
從事信息安全軟件開發,通常需要跨學科的知識體系:
- 編程與系統能力:C/C++(底層與性能敏感場景)、Python/Go(工具與平臺)、Rust(內存安全趨勢)、熟悉網絡編程、多線程與操作系統原理。
- 安全專業知識:密碼學應用(對稱/非對稱、哈希、PKI)、網絡協議安全(TLS、IPsec)、常見漏洞原理(OWASP Top 10、CWE)。
- 安全開發實踐:威脅建模、安全編碼規范、SDL(安全開發生命周期)、 DevSecOps 流水線集成、模糊測試與代碼審計。
- 合規與標準:等保2.0、ISO 27001、GDPR、密碼法、通用準則(CC)等。
四、面臨的獨特挑戰
信息安全軟件開發比普通業務軟件開發更具挑戰性:
- 攻防不對稱:防御者需覆蓋所有攻擊面,而攻擊者只需找到一點突破。軟件必須考慮最壞情況。
- 性能與安全的權衡:深度包檢測、實時解密等會引入延遲,需在算法和架構上創新。
- 供應鏈安全:第三方庫、開源組件的漏洞可能直接危及安全軟件自身,需引入SBOM和持續監測。
- 自身安全性:安全軟件若存在漏洞,后果極其嚴重。因此,安全軟件往往需要更嚴格的測試、形式化驗證乃至滲透測試。
- 快速演進的威脅:勒索軟件、APT、0day 等要求安全軟件具備持續更新與自適應能力。
五、實踐路徑與學習建議
若想進入該方向,可遵循以下路徑:
- 夯實基礎:學好數據結構、操作系統、計算機網絡、數據庫;掌握至少一門系統級語言。
- 專攻安全:系統學習密碼學、網絡攻防、Web安全;通過CTF、靶場(如DVWA、VulnHub)積累實戰經驗。
- 工程化訓練:參與開源安全項目(如Snort、Suricata、Wireshark插件),學習安全軟件架構。
- 獲取認證(可選):CISSP、CSSLP、OSCP等可證明能力,但項目經驗更重要。
- 關注前沿:云原生安全、零信任、AI賦能安全(如異常檢測)、機密計算等。
六、未來展望
隨著云化、萬物互聯和AI的發展,信息安全軟件開發正走向服務化、智能化與左移。安全能力將以API、微服務形式嵌入開發流程,安全軟件自身也將更依賴于自動化與機器學習。對于從業者而言,兼具安全思維與工程能力的人才將持續稀缺,發展空間廣闊。
網絡與信息安全軟件開發是一條充滿挑戰但價值顯著的職業道路。它要求從業者既懂“攻”,也懂“防”,更懂“造”。只有將安全理念內化于軟件構建全過程,才能開發出真正可信的安全產品。